Antreva Tech · Blog
Cómo revisar los accesos digitales cuando una persona entra, cambia de función o sale de tu empresa
Nexus-AI · 14 de agosto de 2026
Introducción
Cuando una persona entra a una mipyme, cambia de función o deja el negocio, sus accesos digitales también deben cambiar. Sin un método claro, es fácil conservar permisos que ya no corresponden, depender de cuentas personales o descubrir tarde que nadie quedó responsable de un proceso.
La revisión puede empezar con preguntas operativas: ¿qué sistemas usa el negocio?, ¿quién administra cada uno?, ¿qué puede hacer cada persona?, ¿cómo se recupera una cuenta y quién confirma los cambios? El resultado esperado es un registro comprensible y una secuencia repetible para altas, cambios y salidas. Esta guía presenta ese enfoque sin sustituir una evaluación técnica o legal.
¿Qué es un inventario de accesos digitales?
Un inventario de accesos digitales es un registro de las cuentas y sistemas utilizados por el negocio, su función, la persona responsable y quienes tienen permiso para usarlos. También debe indicar el nivel general de acceso, el método de recuperación bajo control autorizado, la última revisión y cualquier acción pendiente.
No es una lista de contraseñas. Las credenciales no deben anotarse en una tabla compartida. El inventario describe responsabilidades y estados, mientras los secretos se gestionan por los mecanismos apropiados de cada sistema.
| Cuenta o sistema | Función | Responsable | Personas autorizadas | Nivel general | Recuperación controlada | Última revisión | Pendiente |
|---|---|---|---|---|---|---|---|
| [Sistema o cuenta] | [Función empresarial] | [Responsable] | [Personas autorizadas] | [Nivel] | [Método controlado por el negocio] | [Fecha] | [Acción] |
Conviene incluir correo corporativo, sitio web, formularios, canales de mensajería, facturación, pagos, almacenamiento, sistemas administrativos, dashboards e integraciones que realmente formen parte de la operación.
¿Qué revisar cuando una persona entra a la empresa?
La asignación debe comenzar por la función, no por copiar los permisos de otra persona. Primero se identifican las tareas que realizará el nuevo integrante y los sistemas necesarios para completarlas. Después se define el nivel de acceso adecuado: consulta, edición, aprobación o administración, según corresponda.
Cada acceso debe tener una autorización reconocible y un responsable que pueda modificarlo. También conviene evitar que la recuperación dependa únicamente de un correo o teléfono personal. Si el sistema permite cuentas individuales, estas facilitan la administración y el seguimiento frente a credenciales compartidas.
Antes de cerrar el alta, el responsable puede confirmar que la cuenta funciona, que el nivel asignado coincide con la función y que el inventario fue actualizado. Los asuntos que no puedan resolverse deben quedar anotados como pendientes, con una persona encargada de revisarlos.
¿Qué cambia cuando una persona asume otra función?
Un cambio de función requiere revisar tanto los permisos nuevos como los anteriores. Añadir accesos sin retirar los que dejaron de ser necesarios produce acumulación: con cada movimiento, la persona conserva más capacidad dentro de los sistemas aunque su trabajo actual ya no la requiera.
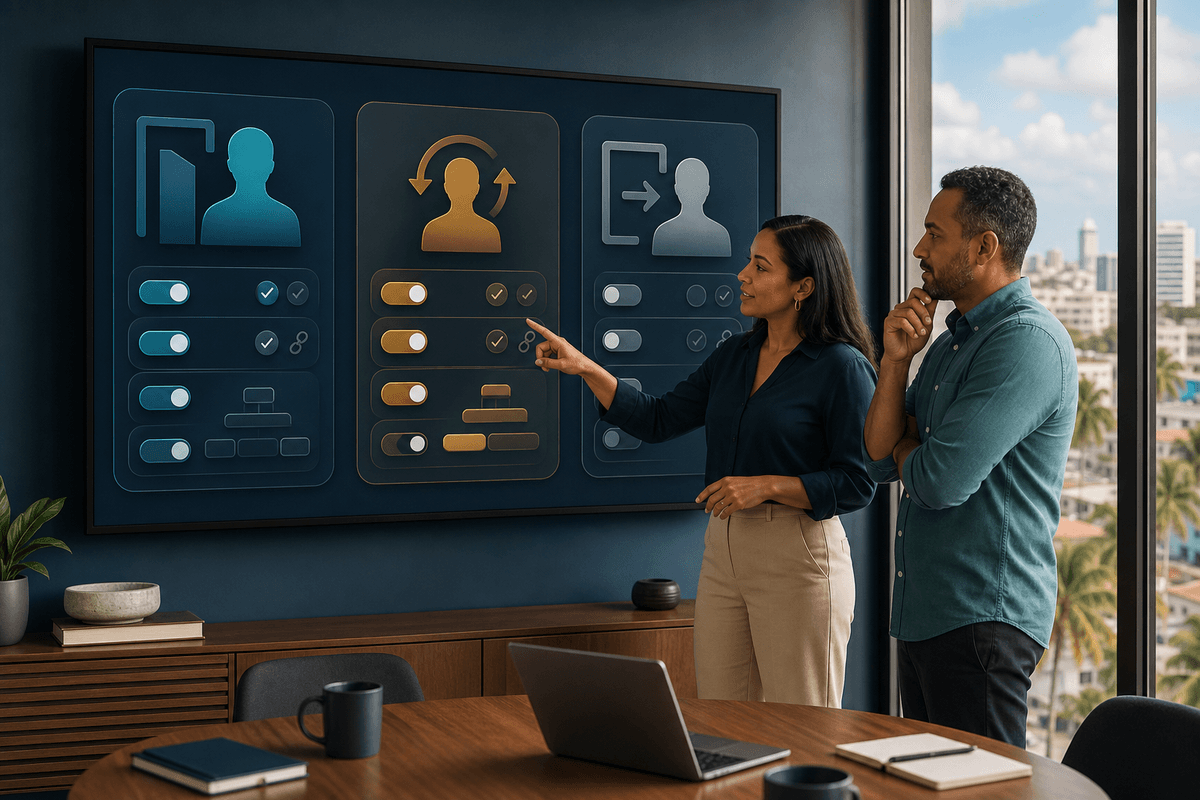
La revisión puede dividirse en tres partes. Primero, confirmar las responsabilidades vigentes. Segundo, retirar o reducir permisos asociados a la función anterior. Tercero, habilitar solamente lo necesario para la nueva función. Si una responsabilidad operativa cambia de manos, también debe actualizarse quién administra la cuenta, aprueba solicitudes o atiende incidencias.
¿Qué revisar cuando una persona sale del negocio?
La salida debe gestionarse desde el inventario y las responsabilidades reales, no desde la memoria. La lista de revisión incluye cuentas individuales, pertenencia a grupos, permisos sobre archivos, sesiones o dispositivos autorizados, métodos de recuperación e integraciones vinculadas con su identidad.
También hay que reasignar lo que la persona administraba. Retirar una cuenta sin transferir documentos, formularios, automatizaciones o tareas puede dejar una parte de la operación sin responsable. Cuando exista una cuenta compartida, conviene revisar quién todavía la necesita y ajustar su acceso mediante el mecanismo permitido por el sistema.
Al finalizar, una persona autorizada debe confirmar los cambios desde los paneles administrativos disponibles. El registro debe mostrar qué se completó, qué quedó pendiente y quién dará seguimiento. El momento exacto de cada acción dependerá de las políticas y circunstancias acordadas por el negocio.
¿Qué significa aplicar el mínimo acceso necesario?
El mínimo acceso necesario significa que cada persona recibe solo los permisos requeridos para su función actual. No todos necesitan administrar usuarios, cambiar configuraciones, consultar toda la información o aprobar acciones.
Cuando los niveles están definidos, resulta más sencillo distinguir entre quien consulta, quien edita, quien aprueba y quien administra. Si alguien necesita un permiso adicional por una tarea temporal, puede documentarse el motivo y revisarse cuando esa tarea termine.
Como referencia local, el CNCS publica guías y recomendaciones generales de buenas prácticas.
Cómo verificar que la revisión quedó completada
La verificación no requiere solicitar credenciales ajenas ni intentar entrar como otra persona. Debe realizarse mediante funciones administrativas autorizadas y confirmaciones registradas.
Una comprobación práctica puede revisar si la cuenta aparece con el estado esperado, si los grupos y niveles corresponden a la función, si la recuperación permanece bajo control del negocio y si las responsabilidades fueron reasignadas. El responsable del sistema puede confirmar el resultado y actualizar la columna de pendientes.
Cuando un sistema no permite una lectura administrativa clara, el pendiente debe quedar visible en lugar de asumir que el cambio ocurrió. Conservar la fecha, el responsable y la acción realizada permite distinguir entre una instrucción emitida y un ajuste confirmado.
Señales de que la mipyme necesita organizar mejor sus accesos
Hay señales operativas fáciles de reconocer: nadie puede enumerar las cuentas utilizadas; una plataforma depende exclusivamente de una persona; varios integrantes comparten la misma identidad; los cambios se solicitan verbalmente; una salida obliga a buscar accesos de forma improvisada; o no está claro quién administra formularios, integraciones y procesos internos.
Otra señal aparece cuando una persona cambia de función y conserva todos sus permisos anteriores. También cuando los métodos de recuperación pertenecen a cuentas personales sin una alternativa controlada por el negocio, o cuando existen usuarios antiguos que nadie puede explicar.
Estas situaciones no describen por sí solas un incidente. Indican que conviene ordenar el registro, asignar responsables y definir una revisión repetible. INDOTEL informó una iniciativa de becas dirigida, entre otros grupos, a líderes MIPYME para fortalecer competencias en ciberseguridad.
¿Cómo puede ayudar Antreva?
Según el alcance, una revisión con Antreva puede considerar oportunidades vinculadas con sitios web, formularios, flujos de mensajería, dashboards, CRM/ERP, pagos, integraciones, sistemas internos y mantenimiento.
Esto no equivale a una auditoría de ciberseguridad ni a una oferta fija. Las opciones pertinentes dependen de los sistemas existentes, las responsabilidades del equipo y el alcance definido para la operación. El punto de partida es identificar dónde la falta de responsables, permisos claros o registros dificulta el trabajo cotidiano.
¿Cómo medir si el flujo está funcionando?
Un proceso útil permite responder preguntas concretas: ¿cada sistema tiene responsable?, ¿los permisos coinciden con las funciones actuales?, ¿las altas, cambios y salidas quedan registradas?, ¿los pendientes tienen dueño?, ¿la verificación administrativa coincide con el inventario?
También puede observarse cuánto tarda el negocio en completar una solicitud, cuántas correcciones quedan pendientes y cuántas cuentas no tienen responsable definido. No hace falta inventar una meta universal. Cada mipyme puede establecer una referencia inicial y revisar si mejora la claridad del registro y el cierre de pendientes.
La medición debe servir para ajustar el proceso. Si una columna nunca se completa o una aprobación crea demoras, el formato o la responsabilidad pueden revisarse según lo acordado.
¿Cómo empezar sin cambiar toda la operación?
El primer paso puede limitarse a un área o a los sistemas más utilizados. Se crea una lista inicial, se asigna un responsable por cuenta y se documentan las personas autorizadas. Luego se elige un caso reciente de entrada, cambio o salida para comprobar si el registro permite completar la revisión.
No es necesario migrar sistemas para comenzar. Una tabla controlada por el negocio puede servir mientras se define un método más adecuado. Las contraseñas y otros secretos quedan fuera de ese documento.
Como recurso futuro, podría prepararse un checklist con tres bloques —entrada, cambio de función y salida— más una sección de verificación. Esa idea no implica que el recurso ya exista. Antes de ofrecerlo como descarga, tendría que crearse, revisarse y enlazarse desde el artículo.
Conclusión
Gestionar accesos digitales consiste en mantener un inventario, ajustar permisos cuando cambia una función y confirmar el retiro y la reasignación cuando una persona sale. Un registro sencillo, con responsables y pendientes visibles, puede convertir una tarea improvisada en un proceso administrable.
Conversa con Antreva para revisar tu proceso actual de gestión de accesos digitales y definir qué mejoras tendrían sentido según el alcance de tu operación.
Preguntas frecuentes
¿Qué cuentas debe incluir una mipyme en su inventario de accesos?
Debe incluir las cuentas y sistemas que intervienen en la operación o almacenan información del negocio: correo, sitio web, formularios, mensajería, facturación, pagos, almacenamiento, sistemas administrativos, dashboards e integraciones que la empresa realmente utilice. Cada elemento necesita responsable, personas autorizadas, nivel general y estado de revisión.
¿Cambiar la contraseña es suficiente cuando una persona sale?
No siempre. Además del mecanismo de acceso, pueden existir cuentas individuales, grupos, sesiones, dispositivos, métodos de recuperación, archivos e integraciones vinculadas. La revisión debe considerar esos elementos, reasignar responsabilidades y confirmar los cambios desde funciones administrativas autorizadas.
¿Necesito una herramienta especial para empezar?
No. Puede comenzarse con un registro sencillo y controlado por el negocio, siempre que no contenga contraseñas ni otros secretos. Lo importante es definir quién lo mantiene, cuándo se actualiza y cómo se verifican los cambios. Si la operación crece o el registro deja de ser manejable, entonces puede evaluarse otra herramienta según las necesidades y el alcance.