Antreva Tech · Blog
Cuentas compartidas y permisos excesivos: cómo organizar los accesos de tu empresa
Nexus-AI · 20 de septiembre de 2026
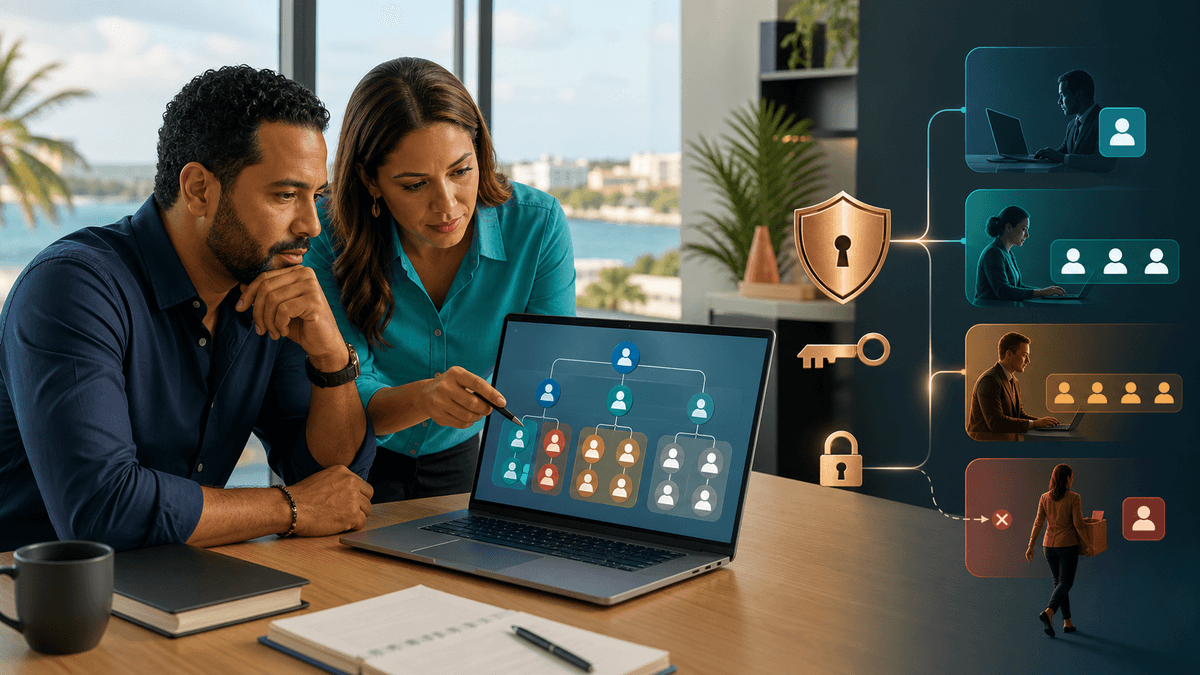
Cuando varias personas usan la misma cuenta para entrar al correo, al sistema de clientes o a los archivos, puede resultar difícil saber quién hizo un cambio y qué acceso conserva cada persona. El problema suele crecer cuando cambian las funciones, termina un contrato o un proveedor completa su trabajo.
Para una pyme dominicana, ordenar los accesos no tiene que comenzar con otra plataforma. Primero conviene identificar los sistemas, separar cuentas y definir qué necesita cada función. Estas medidas pueden mejorar el control y reducir la exposición, aunque no eliminan el riesgo.
¿Por qué las cuentas compartidas dificultan el control?
Una cuenta general mezcla las acciones de varias personas. Si se modifica un precio, se elimina un archivo o cambia una configuración, el registro podría mostrar una sola identidad. Esto complica la revisión y la corrección del proceso.
Cambiar una contraseña compartida ayuda, pero no resuelve por sí solo quién necesita acceso, quién administra la recuperación o qué permisos corresponden a cada puesto. Conviene preguntar:
- ¿Qué personas utilizan la cuenta?
- ¿Qué tareas realizan?
- ¿La herramienta permite usuarios individuales?
- ¿Quién controla la recuperación?
- ¿Existe un registro para atribuir acciones?
¿Qué significa dar únicamente los permisos necesarios?
El NIST Computer Security Resource Center define el mínimo privilegio como restringir los privilegios de usuarios o procesos al mínimo necesario para completar las tareas asignadas. Una persona de ventas podría necesitar actualizar oportunidades, pero no administrar la configuración general. Un proveedor podría requerir acceso temporal a un proyecto, no al conjunto completo de documentos.
Este criterio puede limitar el alcance de un error o de una cuenta comprometida. No significa reducir permisos hasta bloquear la operación. La meta es relacionar cada acceso con una tarea, una persona responsable y un periodo razonable.
Una matriz sencilla con persona, función, sistema y nivel de acceso ayuda a detectar permisos administrativos sin justificación, cuentas sin propietario y accesos heredados de funciones anteriores.
¿Cómo organizar usuarios individuales sin comprar más software primero?
Comienza con un inventario de correo, archivos, facturación, atención, ventas, sitio web y servicios en la nube. Luego identifica las cuentas compartidas y verifica qué opciones de usuarios o roles ya existen.
- Prioriza sistemas con información de clientes, pagos, documentos o capacidad administrativa.
- Crea usuarios individuales cuando sea viable.
- Asigna un responsable de administración y recuperación.
- Registra la función y el nivel de acceso.
- Define quién aprueba permisos nuevos o temporales.
- Documenta las excepciones que deban seguir compartidas.
Si una herramienta no admite varios usuarios, registra la limitación y reduce el grupo que conoce la credencial. Después evalúa si conviene cambiar el proceso, integrar otra solución o adaptar el sistema.
| Situación | Riesgo operativo | Primera acción |
|---|---|---|
| Varias personas usan una cuenta general | Puede ser difícil atribuir cambios | Verificar usuarios individuales y asignarlos por función |
| Un empleado conserva administración sin necesitarla | Un error podría afectar áreas adicionales | Comparar tareas actuales con permisos |
| Un proveedor mantiene acceso tras cerrar un trabajo | El acceso ya no responde a una necesidad activa | Confirmar el cierre y retirar o limitar el permiso |
| La recuperación no está documentada | La empresa podría depender de una persona | Designar responsables y registrar el proceso |
¿Qué accesos conviene proteger con autenticación multifactor?
La Cybersecurity and Infrastructure Security Agency explica que la autenticación multifactor añade otra forma de verificar la identidad además de la contraseña. También orienta a aspirar, cuando sea viable, a métodos resistentes al phishing.
La prioridad suele incluir correo, administración, almacenamiento, finanzas, atención y recuperación. La opción disponible depende de cada herramienta. Conviene revisar quién controla los factores y códigos de recuperación para evitar que queden ligados únicamente a un número personal.
La autenticación multifactor puede dificultar ciertos accesos no autorizados, pero no sustituye usuarios individuales, mínimo privilegio ni retiro oportuno de permisos.
¿Cómo revisar los accesos de empleados y proveedores?
Compara cada permiso con la función actual. Pregunta qué sistemas utiliza la persona, qué tareas ejecuta y si mantiene permisos de responsabilidades anteriores. Para proveedores, documenta propósito, responsable interno y fecha de revisión.
Si alguien necesita administrar una configuración durante una implementación, registra el motivo y ajusta el permiso al finalizar. Así se evita que una excepción se convierta en acceso permanente por falta de seguimiento.
¿Qué debe ocurrir cuando una persona cambia de función o sale?
Una lista de salida debería indicar sistemas utilizados, responsable de retirar permisos, transferencia de archivos y actualización de métodos de recuperación. También conviene revisar sesiones activas, cuentas compartidas y accesos de terceros. Ante un cambio de función, se retiran los permisos anteriores y luego se asignan los necesarios para el nuevo rol.
¿Qué diagnóstico inicial puede aplicar una pyme?
Una lista de verificación de una página puede cubrir sistemas, responsables, usuarios individuales, cuentas compartidas, administradores, proveedores, autenticación multifactor, recuperación, cambios de personal y próxima revisión.
Este diagnóstico orienta prioridades. No constituye una certificación, auditoría de cumplimiento ni garantía de seguridad.
Fuentes consultadas
- NIST Computer Security Resource Center, “Least Privilege”: https://csrc.nist.gov/glossary/term/least_privilege
- Cybersecurity and Infrastructure Security Agency, “Require Multifactor Authentication”: https://www.cisa.gov/audiences/small-and-medium-businesses/secure-your-business/require-multifactor-authentication
Estas fuentes respaldan únicamente las orientaciones atribuidas. No implican una garantía. La efectividad depende de la configuración, los procesos internos y el uso cotidiano.
¿Cómo puede ayudar Antreva?
Antreva puede ayudar a identificar cuentas compartidas, permisos innecesarios y accesos por revisar. El alcance y las recomendaciones dependen de los sistemas de cada empresa. La revisión puede conectarse con ciberseguridad, nube, software a medida o integración de procesos, sin asumir que la respuesta sea comprar otra herramienta.
También puedes consultar el contenido de Antreva sobre mantenimiento digital preventivo, madurez digital y dependencia operativa, o visitar la sección de contacto.
Solicita un diagnóstico inicial de usuarios, permisos y accesos de tu empresa.
Conclusión
Separar usuarios, ajustar permisos y documentar salidas puede ofrecer una base más clara. El siguiente paso es revisar un sistema prioritario y asignar un responsable.
Preguntas frecuentes
¿Es necesario reemplazar de inmediato una herramienta con cuenta compartida?
No necesariamente. Primero conviene verificar opciones, documentar la limitación y reducir el acceso.
¿La autenticación multifactor reemplaza una contraseña bien gestionada?
No. Añade otra verificación, pero debe acompañarse de usuarios individuales, permisos ajustados y recuperación controlada.
¿Con qué frecuencia conviene revisar los permisos?
Depende del equipo, los cambios de funciones y la sensibilidad del sistema. También puede revisarse ante contrataciones, salidas o proyectos temporales.