Antreva Tech · Blog
Control de accesos en mipymes: qué hacer cuando alguien entra, cambia de rol o sale
Nexus-AI · 20 de septiembre de 2026
Control de accesos en mipymes: qué hacer cuando alguien entra, cambia de rol o sale
Una persona entra al negocio y recibe acceso al correo, un panel y el sistema que usa su área. Meses después cambia de función. Más adelante sale, pero nadie recuerda todas las cuentas que llegó a utilizar. El problema empezó mucho antes de su salida: la empresa no tenía un registro común para saber qué acceso existía, quién lo autorizó y qué debía cambiar.
Organizar esa información permite tomar decisiones con más contexto. El método puede ser sencillo: mantener un inventario, nombrar responsables, asignar permisos según la función, registrar los movimientos del personal y revisar las cuentas con una cadencia definida. Esta es una orientación operativa general. No sustituye asesoría legal ni una evaluación técnica completa, y cada negocio debe adaptarla a sus sistemas, funciones y alcance.
¿Qué debe incluir un inventario de accesos?
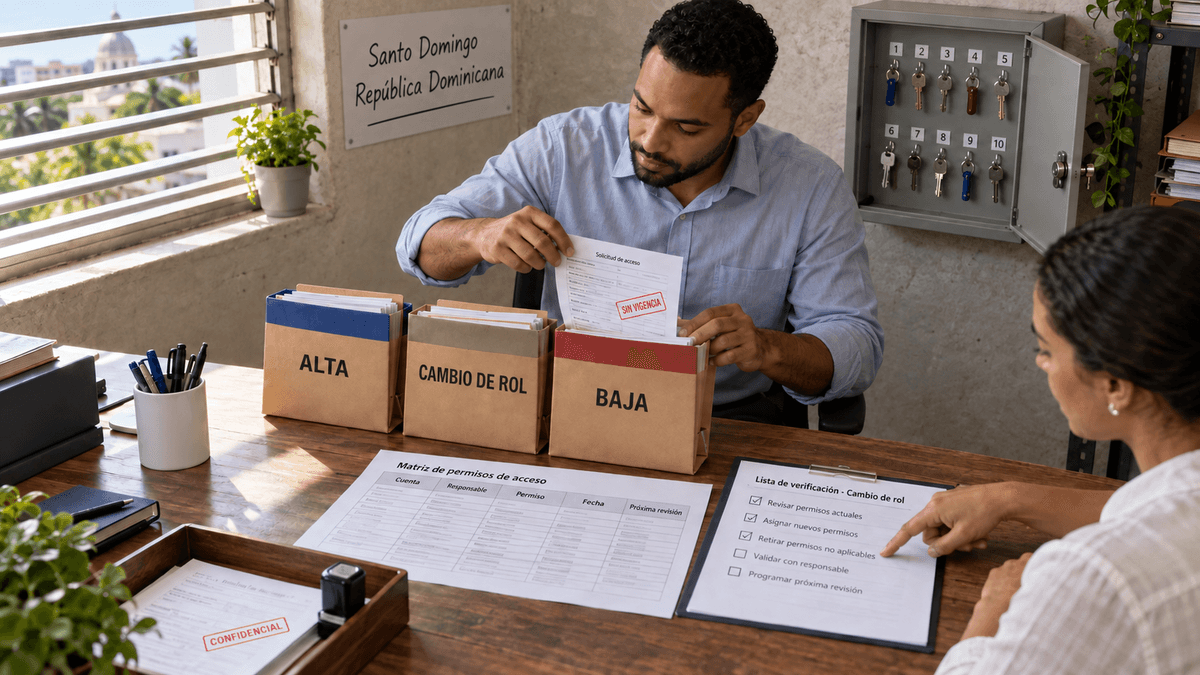
Un inventario de accesos es un registro de las cuentas y sistemas que utiliza el negocio, junto con las personas autorizadas para entrar. Puede incluir el nombre del sistema o cuenta, su propósito, los usuarios actuales, el responsable, el nivel de permiso, la fecha de alta o de la última revisión, el estado y la próxima acción. Es un punto de partida, no una lista que cubra todos los casos posibles.
Conviene registrar tanto las herramientas visibles en el trabajo diario como aquellas que se consultan con poca frecuencia. Un formulario conectado a otro sistema, un panel de administración o una cuenta usada para pagos puede quedar fuera si el inventario se arma solo de memoria. Para evitarlo, cada área puede revisar qué usa para completar sus tareas y comparar esa información con las cuentas conocidas por quien administra la operación. El registro debe indicar cuentas activas, suspendidas y pendientes de revisión, sin guardar contraseñas dentro del mismo documento.
¿Quién debe ser responsable de cada cuenta y sistema?
La persona que usa una cuenta no siempre debe ser quien autoriza cambios sobre ella. El inventario debe identificar a un responsable nominal que pueda confirmar por qué existe el acceso, quién lo necesita y cuándo corresponde revisarlo. Ese responsable puede variar por sistema y por negocio. Lo importante es que el campo tenga un nombre concreto, no una referencia ambigua como "administración" o "el equipo".
También conviene definir quién ejecuta las altas, los ajustes y las bajas. En una mipyme, una misma persona puede cumplir varias funciones, pero las decisiones deben quedar registradas. Si alguien solicita un permiso adicional, el registro puede mostrar quién lo pidió, quién lo aprobó, qué se cambió y cuándo. Así, una revisión posterior no depende de reconstruir conversaciones dispersas ni de asumir que el usuario habitual era también el responsable de la cuenta.
¿Cómo asignar permisos según el rol?
Los permisos deben responder a las tareas de la persona dentro de cada sistema. Si una función requiere consultar información, eso no implica que también necesite editar configuraciones, crear usuarios o administrar toda la cuenta. La decisión debe partir de las acciones necesarias para el trabajo y ajustarse cuando la función cambia. Un título de puesto, por sí solo, puede ser demasiado amplio para definir acceso en herramientas distintas.
Los privilegios administrativos merecen un control separado porque permiten cambios de mayor alcance. La Guía de Controles Críticos de Ciberseguridad del Centro Nacional de Ciberseguridad trata el uso controlado de privilegios administrativos, el acceso según la necesidad de conocimiento y el monitoreo y control de cuentas como materias específicas: https://cncs.gob.do/wp-content/uploads/2020/07/Guia-de-Controles-Criticos-de-Ciberseguridad-Controles-CIS-V7.pdf. Esta referencia aporta contexto para organizar el proceso, pero aplicar estas prácticas no equivale a cumplir una norma ni elimina todos los riesgos.
¿Qué revisar cuando una persona entra, cambia de rol o sale?
Cada movimiento de personal debe activar una revisión del inventario. La persona que coordina el cambio necesita saber qué cuentas se crearán, modificarán o retirarán, quién autorizó cada decisión y quién la ejecutará. El alcance depende de las funciones, los sistemas y las circunstancias del negocio; por eso una lista fija puede dejar fuera accesos relevantes.
Cuando una persona entra
- Antes o durante la incorporación, conviene identificar las tareas previstas y crear únicamente los accesos relacionados con ellas. El inventario debe registrar la fecha de alta, el nivel de permiso, el responsable y cualquier revisión pendiente. Si se entrega acceso temporal para capacitación o apoyo, también debe anotarse la condición que llevará a revisarlo o retirarlo.
Cuando cambia de rol
- Un cambio de función requiere revisar lo nuevo y lo anterior. Puede ser necesario agregar permisos, pero también retirar aquellos que ya no corresponden. Acumular accesos con cada traslado interno dificulta saber si la configuración actual responde al trabajo real. El registro debe conservar la fecha del cambio, la autorización y el estado de las acciones acordadas.
Cuando sale del negocio
- La salida debe coordinarse con quienes administran las cuentas incluidas en el inventario. Según el caso, puede corresponder desactivar accesos con prontitud, reasignar la responsabilidad de una cuenta, revisar sesiones abiertas o confirmar que los cambios quedaron aplicados. El momento y el procedimiento dependen del tipo de relación, los sistemas y el alcance definido. La baja debe cerrarse con una revisión del registro, no solamente con una confirmación verbal.
¿Cada cuánto conviene revisar los accesos?
No existe una frecuencia única para todas las mipymes. Una operación con pocos sistemas y cambios poco frecuentes puede necesitar una rutina distinta de otra que incorpora herramientas o modifica funciones con regularidad. La cadencia debe considerar la cantidad de cuentas, el movimiento de personal, los niveles de permiso y la capacidad de completar la revisión sin convertirla en un trámite superficial.
Además de la rutina elegida, ciertos eventos justifican una revisión puntual: la entrada o salida de una persona, un cambio de rol, la incorporación de un sistema, una modificación importante en la forma de trabajo o un incidente detectado. La revisión puede comparar el inventario con los usuarios activos de cada sistema, confirmar responsables, comprobar permisos administrativos y dejar una próxima fecha. Si aparecen diferencias, deben registrarse con una acción, una persona encargada y un estado.
¿Cómo puede ayudar Antreva?
Antreva puede realizar un diagnóstico inicial para entender cómo una mipyme documenta accesos, responsables y cambios en los sistemas incluidos en un alcance acordado. La revisión puede considerar los puntos de contacto entre sitios web, formularios, flujos de mensajería, paneles, CRM/ERP, pagos, integraciones y sistemas internos. El objetivo del diagnóstico es ordenar la situación actual y delimitar qué requiere documentación, ajuste o una revisión técnica posterior.
Cuando el alcance lo requiere, Antreva también trabaja con automatización práctica y mantenimiento según lo acordado. Eso no convierte el diagnóstico en una auditoría, certificación o promesa de seguridad. Sirve para relacionar el proceso de altas, cambios y bajas con la forma en que el negocio usa sus sistemas. Solicita un diagnóstico inicial con Antreva para revisar cómo documentar accesos, responsables y cambios según el alcance de tu negocio.
Conclusión
El control de accesos empieza con información que pueda revisarse: qué cuentas existen, quién las usa, quién responde por ellas, qué permisos tienen y cuándo cambiaron. Un inventario actualizado, responsables nominales y una rutina ligada a los movimientos del equipo ayudan a mantener ese registro útil. La frecuencia y el procedimiento deben responder a la operación concreta de cada mipyme.
Preguntas frecuentes
¿Cómo empezar un inventario de accesos en una mipyme?
Empieza con los sistemas que cada área usa para trabajar y registra su propósito, usuarios, responsable, nivel de permiso, estado y fecha de revisión. Contrasta lo que recuerdan los equipos con las cuentas visibles en cada sistema. No guardes contraseñas en el inventario. Si el negocio maneja muchas herramientas, avanza por áreas y deja anotado qué falta por revisar.
¿Qué accesos conviene retirar cuando una persona sale?
Revisa todas las cuentas asociadas con sus tareas, incluidas las de uso ocasional y aquellas conectadas con otros sistemas. Según el caso, puede corresponder desactivar usuarios, retirar permisos, cerrar sesiones o reasignar responsabilidades. Coordina las acciones con quienes administran cada cuenta y documenta su estado. El alcance y el momento deben definirse según la relación, las funciones y los sistemas involucrados.
¿Cada cuánto se deben revisar las cuentas y los permisos?
La frecuencia depende del número de sistemas, los cambios de personal, las funciones y los niveles de acceso del negocio. Define una rutina que el equipo pueda completar y añade revisiones cuando alguien entra, cambia de rol o sale, cuando se incorpora una herramienta o cuando se detecta un incidente. Registra la fecha, los hallazgos, la persona responsable y la próxima acción.