Antreva Tech · Blog
Accesos claros: deja de compartir contraseñas en tu negocio
Nexus-AI · 28 de junio de 2026
Accesos claros: deja de compartir contraseñas en tu negocio
En muchas empresas dominicanas, el problema no empieza con un “hackeo” sofisticado. Empieza con algo más normal: una clave compartida en un grupo, un exempleado que todavía puede entrar a una herramienta, o una cuenta administrativa que todos usan porque “así es más rápido”.
Cuando el negocio es pequeño, ese método parece práctico. Pero en cuanto crecen las ventas, los cobros, el almacén, el soporte o los pedidos por WhatsApp, las claves compartidas se convierten en una fuente de errores, pérdida de control y riesgo operativo.
La buena noticia: no necesitas convertir tu empresa en un banco para ordenar los accesos. Puedes empezar con una matriz simple de roles, permisos y responsables.
Por qué las claves compartidas salen caras
Compartir accesos crea tres problemas diarios:
- No sabes quién hizo qué. Si alguien cambia un precio, borra una factura, responde mal a un cliente o marca un pago como recibido, queda difícil reconstruir la historia.
- Cuesta sacar a una persona del sistema. Cuando un colaborador cambia de puesto o sale de la empresa, hay que recordar todas las claves que conocía.
- El dueño termina siendo soporte técnico. Cada bloqueo, cambio de contraseña o acceso nuevo depende de una persona, no de un proceso.
La Asociación de Bancos Múltiples de la República Dominicana (ABA) recomienda a las mipymes tratar la ciberseguridad como una prioridad, usar contraseñas seguras, definir responsables, hacer respaldos y delimitar el acceso a archivos sensibles. Es una recomendación muy aterrizada para negocios que manejan clientes, facturas, inventario o cobros todos los días.
Una matriz de accesos en 30 minutos
No empieces por comprar otra herramienta. Empieza por hacer una tabla con cuatro columnas:
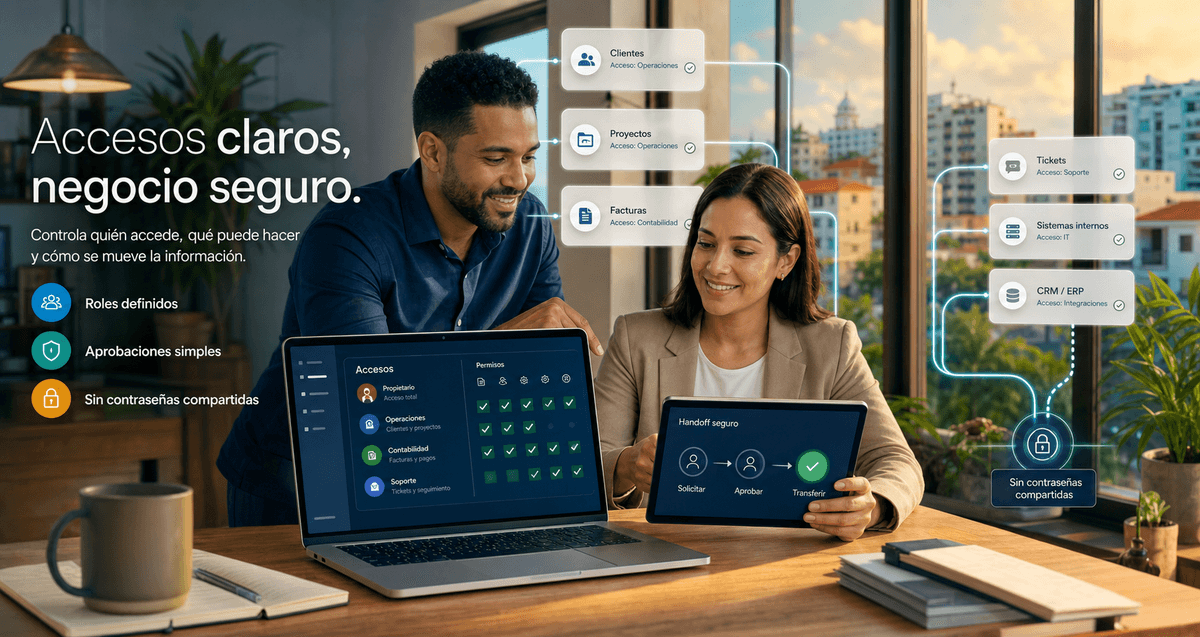
| Área | Qué necesita ver | Qué puede cambiar | Quién aprueba |
|---|---|---|---|
| Ventas | clientes, cotizaciones, seguimiento | cotizaciones propias, notas comerciales | gerente de ventas |
| Caja / cobros | pagos, balances, facturas | registrar pagos, emitir recibos | administración |
| Operaciones | pedidos, entregas, tickets | estados de trabajo, comentarios internos | encargado operativo |
| Gerencia | reportes, márgenes, historial | configuraciones clave | dueño o dirección |
La pregunta importante no es “¿quién confío?”. Es: ¿qué necesita cada rol para trabajar sin ver ni tocar lo que no le corresponde?
Cinco reglas prácticas para ordenar permisos
1. Cada persona debe tener su usuario
Un usuario por persona permite saber quién hizo cada acción. También facilita desactivar accesos sin cambiarle la vida al resto del equipo.
2. Separa permisos de lectura y edición
No todo el que necesita consultar información debe poder modificarla. Un vendedor puede ver el estado de una factura sin tener permiso para marcarla como pagada.
3. Cuida las áreas sensibles
Cobros, precios, descuentos, datos fiscales, nómina, inventario crítico y configuración del sistema deben tener permisos más estrictos. No por desconfianza: por control.
4. Revisa accesos una vez al mes
Haz una revisión breve: quién entró, quién cambió de rol, quién ya no trabaja en la empresa, qué permisos sobran y qué cuentas no se usan.
5. Documenta el proceso de salida
Cuando alguien sale, debe existir una lista clara: desactivar usuario, cambiar claves compartidas que todavía existan, transferir responsabilidades y revisar accesos externos.
Dónde entra Antreva Tech
En Antreva Tech, este tipo de orden se puede integrar en sistemas internos, dashboards, CRM/ERP ligeros, portales de clientes, flujos de soporte y automatizaciones prácticas.
Por ejemplo:
- un CRM donde ventas solo gestione sus oportunidades y gerencia vea el tablero completo;
- un módulo de cobros donde administración confirme pagos y el equipo comercial solo consulte el estado;
- un sistema de tickets donde soporte responda casos, pero no cambie datos financieros;
- integraciones tipo WhatsApp donde el equipo pueda dar seguimiento sin compartir cuentas sensibles;
- mantenimiento mensual para revisar usuarios, permisos, respaldos y flujos críticos.
La meta no es complicar la operación. Es que el negocio pueda crecer sin depender de claves pegadas en notas, grupos de chat o computadoras compartidas.
Conclusión
Los accesos claros no son un lujo técnico. Son una forma simple de proteger ventas, clientes, cobros y continuidad operativa.
Si tu empresa todavía trabaja con claves compartidas, empieza pequeño: lista las herramientas, define roles, separa permisos y revisa accesos cada mes. Ese cambio puede evitar muchos problemas antes de que aparezcan.
Preguntas frecuentes
¿Necesito un sistema grande para manejar permisos?
No necesariamente. Puedes empezar con una matriz en una hoja de cálculo y luego llevarla a tu CRM, ERP, dashboard o sistema interno cuando el flujo esté claro.
¿Qué hago si ya tengo muchas claves compartidas?
Identifica primero las más sensibles: correo principal, facturación, cobros, hosting, redes sociales, CRM y cuentas administrativas. Luego crea usuarios individuales donde sea posible y cambia las claves antiguas.
¿Cada cuánto debo revisar accesos?
Para una pyme, una revisión mensual suele ser suficiente. También debes revisar permisos cada vez que alguien entra, sale o cambia de puesto.
Fuentes consultadas
- Asociación de Bancos Múltiples de la República Dominicana (ABA): “10 recomendaciones de ciberseguridad para mipymes”.
- Centro Nacional de Ciberseguridad (CNCS), CSIRT-RD: servicios de prevención, alertas, gestión de incidentes y vulnerabilidades.